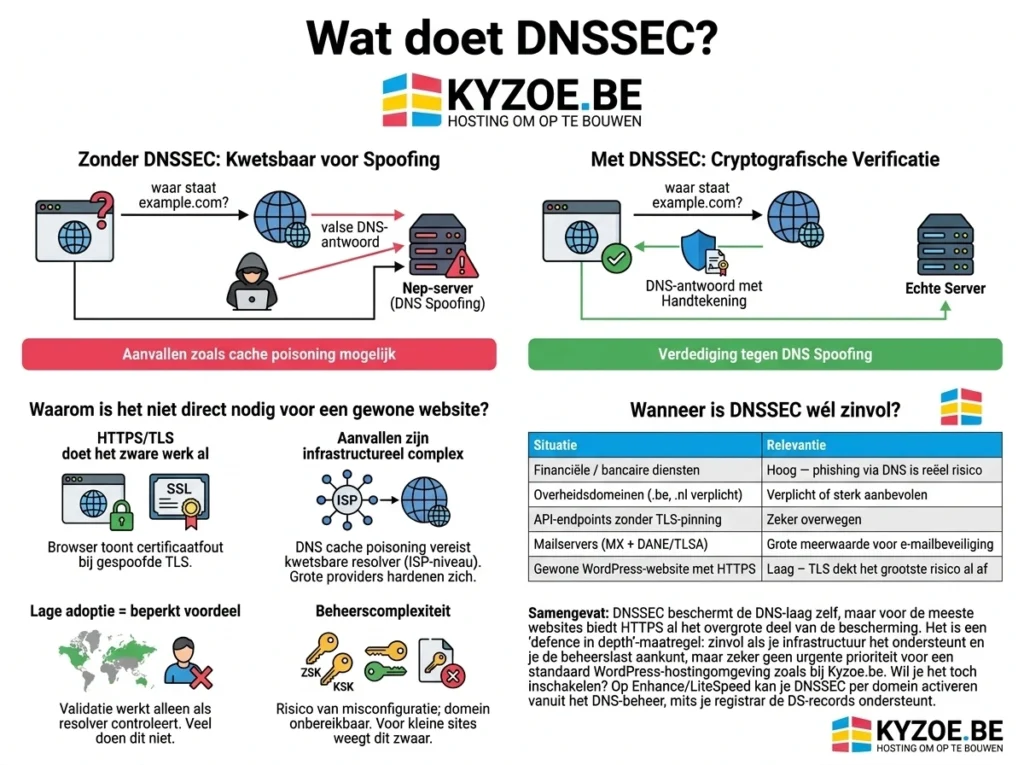
À quoi sert DNSSEC ?
DNSSEC (DNS Security Extensions) ajoute une signature numérique aux enregistrements DNS. Il protège contre le DNS spoofing / cache poisoning : des attaques dans lesquelles une partie malveillante injecte de fausses réponses DNS afin que les utilisateurs soient redirigés vers un faux serveur au lieu du vrai.
Sans DNSSEC : le navigateur demande « où se trouve example.com ? » → la réponse peut être falsifiée Avec DNSSEC : la réponse est vérifiée cryptographiquement → la falsification est détectée
Pourquoi n’est-ce pas indispensable pour un site web ordinaire ?
1. HTTPS/TLS fait déjà le gros du travail La plupart des sites web utilisent HTTPS avec un certificat SSL valide. Même si un attaquant détourne le trafic vers son serveur par DNS spoofing, il ne peut pas imiter le certificat TLS de votre domaine. Le navigateur affiche alors une erreur de certificat, et l’attaque échoue de manière visible.
2. Les attaques sont complexes au niveau de l’infrastructure Le DNS cache poisoning nécessite l’accès à un résolveur vulnérable (au niveau du FAI ou plus haut). Ce n’est pas une attaque qu’un pirate ordinaire peut mener facilement. De plus, les grands fournisseurs DNS (Cloudflare, Google) renforcent activement leurs résolveurs.
3. Faible adoption = avantage limité La validation ne fonctionne que si l’utilisateur utilise un résolveur qui valide DNSSEC. Loin de tous les FAI et réseaux d’entreprise le font. Même un domaine parfaitement signé n’offre aucune protection si le résolveur ne vérifie jamais la signature.
4. Complexité de gestion DNSSEC introduit la gestion des clés (ZSK/KSK), les key rollovers et une charge DNS plus importante. Une mauvaise configuration ou un key rollover oublié peut rendre votre domaine totalement inaccessible. Pour les petits sites, le risque de mauvaise configuration l’emporte parfois sur le gain de sécurité.
Quand DNSSEC est-il vraiment utile ?
| Situation | Pertinence |
|---|---|
| Services financiers / bancaires | Élevée — le phishing via DNS est un risque réel |
| Domaines gouvernementaux (.be, .nl obligatoire) | Obligatoire ou fortement recommandé |
| Endpoints d’API sans TLS pinning | À envisager sérieusement |
| Serveurs de messagerie (MX + DANE/TLSA) | Forte valeur ajoutée pour la sécurité des e-mails |
| Site WordPress ordinaire avec HTTPS | Faible – TLS couvre déjà le plus grand risque |
En résumé
DNSSEC protège la couche DNS elle-même, mais pour la plupart des sites web, HTTPS offre déjà l’essentiel de la protection que DNSSEC apporterait. Il s’agit d’une mesure de « défense en profondeur » : utile si votre infrastructure la prend en charge et que vous pouvez en assumer la gestion, mais certainement pas une priorité urgente pour un environnement d’hébergement WordPress standard comme celui de Kyzoe.be.
Vous souhaitez tout de même l’activer ? Envoyez-nous un e-mail et nous nous en chargerons pour vous. Veuillez noter qu’une demande d’activation peut prendre jusqu’à 48 heures.
À lire aussi
WordPress 7.2 active l’URL /random/ par défaut le 8 décembre
WordPress 7.2 ajoute une URL /random/ qui redirige les visiteurs vers un article au hasard, et elle est activée par défaut. Qui…
Lire la suiteBlack Friday : comment préparer votre site à l’affluence
Le jour du Black Friday, votre site reçoit beaucoup plus de visiteurs en peu de temps. Avec le cache, des pages allégées…
Lire la suitePlus d’un millier de tentatives d’attaque, zéro dégât : comment nous protégeons votre site
Nos serveurs ont intercepté plus d’un millier de tentatives d’attaque automatisées. Toutes ont été bloquées, aucun dégât et aucun site compromis. Voici…
Lire la suite