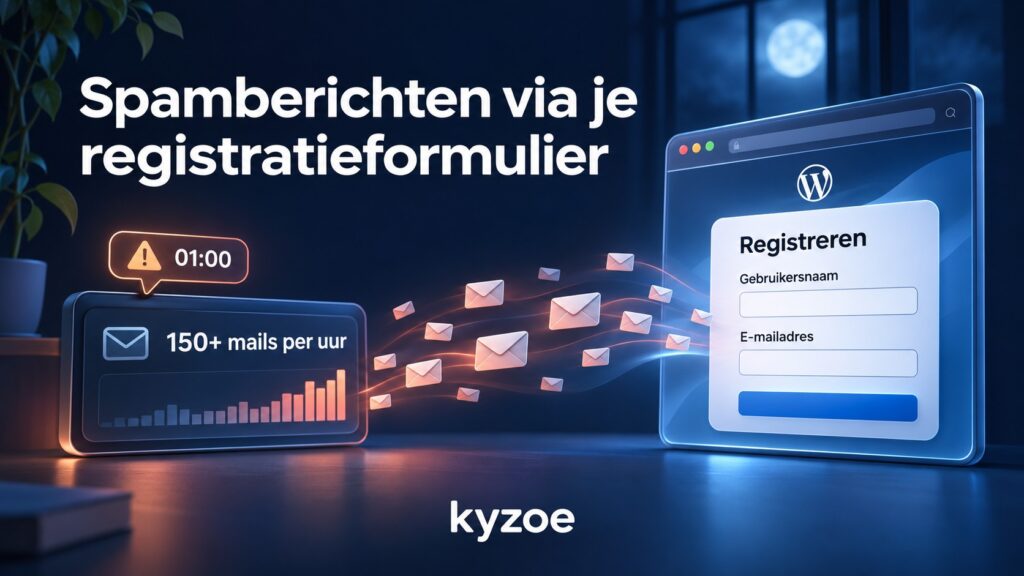
Om één uur ‘s nachts kwam er een melding binnen van onze mailmonitor: op een van onze servers verstuurde één website ruim honderdvijftig berichten per uur. De klok rond, al een hele nacht.
De eerste gedachte bij zo’n melding is altijd dezelfde: ingebroken. Een achterdeur in een plug-in, een gestolen wachtwoord, een script in de media-map. Negen van de tien keer is dat ook zo. Deze keer niet. De website was volledig intact — en verstuurde toch spam.
Eerst uitsluiten, dan concluderen
Voordat je iets opruimt, moet je weten wát je opruimt. Wij hebben vier dingen nagekeken, en alle vier zeggen iets anders dan “inbraak”:
De WordPress-kern. Elk bestand van WordPress heeft een officieel controlegetal. Daartegen vergelijken duurt een halve minuut en is hard bewijs: alle bestanden waren ongewijzigd. De plug-ins. Hetzelfde kunstje per plug-in. Geen enkel gewijzigd bestand.
De mediamap. Dat is de plek waar een aanvaller zijn eigen PHP-bestand achterlaat, omdat daar van buitenaf naartoe geschreven kan worden. Er stond niets dat er niet hoorde.
De beheerders. Wie inbreekt, maakt een beheerdersaccount bij — dat is zijn terugweg. Alle beheerders op deze site waren oud en bekend; de nieuwste dateerde van maanden eerder.
Vier keer schoon. Dan moet de verklaring ergens anders zitten.
De truc: je aanmeldformulier als postkantoor
Op deze website kon iedereen zich registreren. Dat is een gewone functie van WordPress, geen fout. En WordPress doet daarbij netjes wat het hoort te doen: het stuurt de nieuwe gebruiker een mail met zijn inloggegevens.
Daar zit het misbruik. De spammer vult als gebruikersnaam zijn reclameboodschap in, en als e-mailadres het adres van zijn doelwit. WordPress stuurt die reclame dan trouw door — vanaf een echte website, met een echt domein, met een nette reputatie. Dat laatste is precies wat hij nodig heeft, want zijn eigen servers staan op elke zwarte lijst.
De gebruikersnamen in de database lieten weinig aan de fantasie over:
TRADE 35404 USD – tsefsqw.blogspot.pe
TRADE 38 292 EURO – iygfhfx.blogspot.my
TRADE 34056 USD – jkhvtdd.blogspot.gr
Honderden per nacht, vanaf wisselende IP-adressen. Eén adres blokkeren hielp dus niets; het volgende stond al klaar.
Waarom niemand het merkte
Dit liep al maanden. Toen we de registraties per maand uitzetten, bleek de omvang: in één zomermaand ruim negenduizend nieuwe “leden”, daarna duizend, daarna een paar honderd per maand als onderhoudsdosis. De site had bijna twaalfduizend gebruikers, waarvan er zo’n honderd echt waren.
Dat het onopgemerkt bleef, is goed te begrijpen. Er verandert niets aan de website: geen vreemde pagina’s, geen defecte opmaak, geen trage server. De meldingen van nieuwe registraties komen in een postbus waar niemand kijkt. En wie bekijkt er nu de gebruikerslijst van zijn eigen site?
Het echte risico is niet de rommel; het is je post
Een lange gebruikerslijst is lelijk, maar niet gevaarlijk. Het risico zit elders: al die spam vertrekt namens jouw domein. Google, Microsoft en de grote spamfilters houden dat bij. Zien zij genoeg van die berichten, dan begint mail van jouw domein in de spammap te verdwijnen — en dat geldt ook voor je nieuwsbrief, je facturen en je berichten aan leden of klanten. Het duurt weken om zo’n reputatie weer op te bouwen, en in de tussentijd heb je er geen controle over.
Zo wordt een onschuldig open formulier een probleem dat je verkoop raakt.
Wat je er zelf aan doet:
- Zet een captcha of een goedkeuringsstap op je registratie — of zet registratie uit als je bezoekers helemaal geen account nodig hebben. Dit is de hele oplossing; de rest is opruimen.
- Kijk vandaag eens naar je gebruikersaantal en de rollen. Duizenden “abonnees” op een site zonder ledengedeelte is een alarmbel. Eén onbekende beheerder is een alarm.
- Zorg dat de meldingsmail van je site ergens aankomt waar iemand kijkt. Een postbus die niemand leest, is geen melding.
Blokkeer geen IP-adressen als enige maatregel. Ze rouleren. Dicht de deur, niet de weg ernaartoe.
En wat wij eruit meenemen
Wij hebben het registreren voor die site op serverniveau geblokkeerd, binnen het uur na de analyse. Inloggen, de webshop en het wachtwoord-vergeten-formulier bleven gewoon werken; dat hebben we nagemeten voordat we het meldden. Daarna is de klant aan zet: captcha of registratie uit, en pas daarna ruimen we met zijn toestemming de nepaccounts op — met een back-up ernaast en met de echte klanten en beheerders onaangeroerd.
Tot slot
“Niet gehackt” is geen vrijbrief. Een website kan volkomen schoon zijn en tegelijk het bezorgkanaal van iemand anders. Het verschil tussen die twee situaties zie je niet aan de voorkant — je ziet het in de logboeken, in het aantal verstuurde berichten per uur, en in de gebruikerslijst.
Wij kijken daarbij de sites die wij hosten standaard naar, en bij een melding zoeken we eerst uit wat er werkelijk aan de hand is voordat we iets weghalen. Twijfelt u over uw eigen site? Stuur ons een bericht; even meekijken kost u niets.
Lees ook
Ruim duizend aanvalspogingen, nul schade: zo beschermen we uw website
Onze servers vingen ruim duizend geautomatiseerde aanvalspogingen op. Alles werd tegengehouden, nergens is schade en geen enkele website is gecompromitteerd. Zo bleef…
Lees meer
Een tweede slot op de deur: waarom we fail2ban naast cPFence inzetten
Serverbeveiliging is nooit één maatregel. Het is een reeks lagen die elk een ander soort aanval tegenhouden, zodat een aanvaller nergens ver…
Lees meer
WordPress 7.2 zet de /random/-URL standaard aan op 8 december
WordPress 7.2 krijgt een /random/-URL die bezoekers naar een willekeurig bericht doorstuurt, en die staat standaard aan. Wie moet dit controleren vóór…
Lees meer