Een kijkje achter de schermen van onze beveiliging.
De afgelopen periode registreerden onze servers een duidelijke toename van geautomatiseerde aanvalspogingen op de websites die wij hosten. We hebben de situatie grondig onderzocht, en de conclusie is geruststellend: alle pogingen zijn afgeslagen, er is nergens schade aangericht en geen enkele website is gecompromitteerd. We leggen graag uit wat er precies gebeurde en hoe uw site beschermd bleef.
Wat we zagen
In totaal registreerde ons beveiligingssysteem ruim duizend aanvalspogingen van het type “webshell-scan”. Daarbij gaat een geautomatiseerde bot systematisch langs honderden bekende bestandsnamen — denk aan shell.php, bypass.php of xleet.php — in de hoop ergens een eerder geplaatste achterdeur te vinden die hij kan misbruiken.
Het gros van dit verkeer kwam niet van individuele hackers, maar van bots die draaien op grote, gehuurde cloudservers. Die scannen onophoudelijk het hele internet af, volledig geautomatiseerd. Het is, kortom, achtergrondruis van het moderne web — vervelend, maar iets waar elke website ter wereld dagelijks mee te maken krijgt.
Hoe we het tegenhielden
Onze hostingomgeving werkt met meerdere beschermingslagen die elkaar aanvullen:
Een intrusion-detectiesysteem houdt het inkomende verkeer in de gaten en herkent het patroon van een bot die in korte tijd tientallen verdachte paden aftast. Zodra dat patroon zich voordoet, wordt het bron-adres automatisch en direct geblokkeerd — vaak al voordat de scan is afgerond. Daarnaast filtert een web-applicatiefirewall kwaadaardige verzoeken er al uit voordat ze uw website überhaupt bereiken.
Het resultaat: elke aanvalspoging kreeg netjes een “niet gevonden” terug, en de verantwoordelijke adressen werden op slot gezet. De aanvallers liepen telkens tegen een dichte deur aan.
De controle achteraf
Omdat “tegenhouden” en “zeker weten dat er niets is misgegaan” twee verschillende dingen zijn, hebben we na afloop een grondige verificatie uitgevoerd. We controleerden de servers op twee manieren:
We zochten op de servers naar daadwerkelijk aanwezige kwaadaardige bestanden, en we controleerden in de toegangslogboeken of één van de aangevallen adressen ooit een succesvol antwoord had gekregen. Beide controles waren schoon. De enkele bestanden die oppervlakkig op een aanvalsdoel leken, bleken telkens legitieme onderdelen van WordPress zelf of van bekende, vertrouwde plugins — precies de namen die aanvallers blind uitproberen, maar volkomen onschuldig.
Nergens stond een achterdeur, en geen enkele scan heeft doel getroffen.
Wat dit voor u betekent
Voor u als klant is er concreet niets gebeurd: uw website bleef gewoon online en veilig, zonder dat u er iets van hebt gemerkt. Dat is precies zoals het hoort. Beveiliging die werkt, is beveiliging die u niet opvalt.
Wilt u zelf bijdragen aan een nog kleinere kans op problemen, dan helpen deze gewoontes het meest:
- Houd WordPress, uw thema’s en plugins up-to-date.
- Verwijder plugins en thema’s die u niet meer gebruikt.
- Gebruik sterke, unieke wachtwoorden voor uw beheeromgeving.
Deze drie stappen sluiten de deur die aanvallers juist proberen te vinden.
Tot slot
We vinden het belangrijk om transparant te zijn over wat er op de achtergrond gebeurt — juist wanneer het goed afloopt. Dit soort aanvalsverkeer is helaas een vast gegeven van het internet, maar dankzij onze gelaagde beveiliging en actieve monitoring blijft het voor u een non-event.
Heeft u vragen over de beveiliging van uw website, of wilt u meer weten over hoe wij uw site beschermen? Neem gerust contact met ons op — we helpen u graag verder.
Lees ook
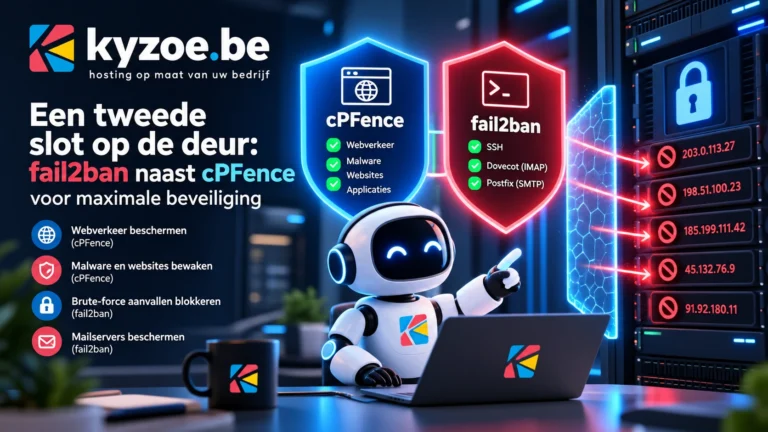
Een tweede slot op de deur: waarom we fail2ban naast cPFence inzetten
Serverbeveiliging is nooit één maatregel. Het is een reeks lagen die elk een ander soort aanval tegenhouden, zodat een aanvaller nergens ver…
Lees meer
Kritieke PHP-kwetsbaarheden: waarom uw PHP-versie aandacht verdient
PHP vormt de motor achter veel websites, waaronder WordPress. Meestal merkt u daar weinig van, tot een beveiligingsprobleem of een verouderde versie…
Lees meer
Kyzoe: eenvoudiger websitebeheer en nieuwe mogelijkheden voor ontwikkelaars
Een goed hostingpaneel maakt het beheer van je website overzichtelijk. Bij Kyzoe gebruiken we daarvoor ons hostingCP. Op 19 oktober 2026 verscheen…
Lees meer