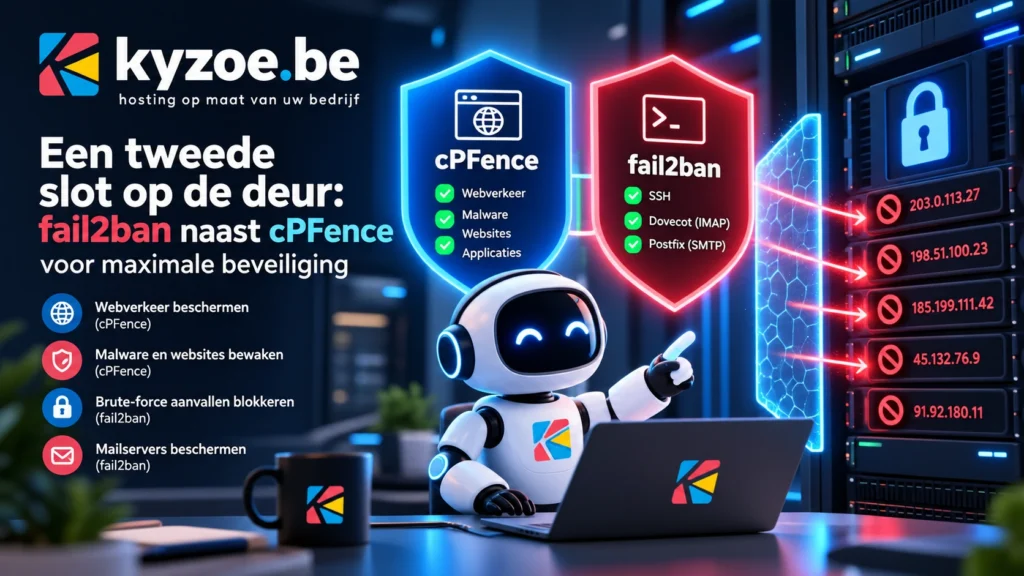
Serverbeveiliging is nooit één maatregel. Het is een reeks lagen die elk een ander soort aanval tegenhouden, zodat een aanvaller nergens ver komt wanneer één laag wordt omzeild. De afgelopen weken hebben we een extra laag over onze hele serverinfrastructuur uitgerold: fail2ban, naast de bescherming die cPFence al levert. In deze post leggen we uit wat het verschil is tussen de twee, waarom ze elkaar aanvullen, en welke concrete impact we meteen zagen.
Twee lagen, twee soorten aanvallen
cPFence en fail2ban beschermen verschillende delen van een server.
cPFence werkt op het web- en applicatieniveau. Het houdt kwaadaardige webverzoeken tegen, detecteert en blokkeert malware, en bewaakt de bestanden van de websites die op onze servers draaien. Kort gezegd: het beschermt wat er via de browser en via de websites binnenkomt.
fail2ban werkt op het netwerk- en authenticatieniveau. Het leest continu de logbestanden van de server mee en herkent patronen van misbruik: iemand die honderden keren een verkeerd SSH-wachtwoord probeert, een botnet dat mailboxen afgaat via IMAP, of geautomatiseerde pogingen om via SMTP spam te versturen. Zodra fail2ban zo’n patroon ziet, blokkeert het het IP-adres op firewallniveau — de aanvaller wordt simpelweg weggezet voordat hij verder kan.
De twee overlappen niet; ze dekken elkaars blinde vlek. cPFence ziet geen brute-force-aanval op SSH, en fail2ban kijkt niet naar de inhoud van webverzoeken. Samen sluiten ze de voordeur én de achterdeur.
Hoe onze fail2ban-opzet werkt
We hebben bewust gekozen voor een aanpak die hardnekkige aanvallers steeds zwaarder bestraft, zonder legitieme gebruikers in de weg te zitten.
Een eerste overtreding levert een blokkade van twee uur op. Blijft hetzelfde IP-adres terugkomen, dan verdubbelt de blokkadeduur telkens — vier uur, acht uur, enzovoort — tot een maximum van één week. IP-adressen die ook ná zo’n week nog blijven aankloppen, belanden in een aparte “recidive”-categorie en worden meteen vier weken buitengesloten.
Deze oplopende aanpak is belangrijk. Veel aanvallen komen van geautomatiseerde scanners die het hele internet aflopen. Een korte eerste ban is genoeg om zulke ruis weg te filteren, terwijl de zwaardere straffen zich richten op de kleine groep die het echt op onze servers gemunt heeft. Onze eigen serveradressen staan op een veilige lijst, zodat intern verkeer nooit per ongeluk geraakt wordt.
fail2ban bewaakt bij ons de drie meest aangevallen diensten: SSH-toegang, de mailontvangst via Dovecot, en de mailverzending via Postfix.
De impact was onmiddellijk zichtbaar
Zodra fail2ban actief werd, zagen we hoeveel ongewenst verkeer er voorheen gewoon tegen de deur bleef duwen.
Op de drukst aangevallen server stonden kort na activatie al meer dan tweehonderd IP-adressen tegelijk geblokkeerd voor alleen al SSH-pogingen. Over de hele vloot gaat het om duizenden geautomatiseerde inlogpogingen die nu worden afgevangen voordat ze de server belasten.
Een mooi neveneffect zagen we in de logbestanden. Op één server was het logbestand dat mislukte inlogpogingen bijhoudt opgelopen tot ruim 900 MB — bijna volledig gevuld met aanvalspogingen. Na het activeren van fail2ban en een opschoning zakte dat terug tot zo’n 64 MB. Minder aanvallen die doorkomen betekent minder logruis, en dat maakt het meteen makkelijker om échte problemen op te sporen.
Wat dit voor onze klanten betekent
Voor de websites en mailboxen die wij hosten verandert er in de praktijk niets zichtbaars — en dat is precies de bedoeling. De extra laag draait op de achtergrond, vangt aanvallen af voordat ze impact hebben, en vraagt geen enkele actie van de klant.
Wat er wél verandert, is de weerbaarheid onder de motorkap. Brute-force-aanvallen op wachtwoorden, geautomatiseerde mailmisbruik en aanhoudende scanners worden nu structureel en automatisch geweerd. Servers blijven responsiever doordat ze geen tijd meer verspillen aan het afhandelen van duizenden kwaadaardige verbindingen, en de kans dat een aanvaller via herhaald proberen ooit binnengeraakt, wordt drastisch kleiner.
Beveiliging is bij ons geen eenmalige installatie, maar een doorlopend proces. De combinatie van cPFence op het webniveau en fail2ban op het netwerkniveau is een volgende stap in dat proces — en we blijven de lagen verder aanscherpen naarmate de dreigingen evolueren.
Lees ook
Een eigen website voor je cultuurorganisatie: webhosting met 50% korting
Werk je in de cultuur? Dan krijg je bij Kyzoe het eerste jaar 50% korting op webhosting of WordPress-hosting en daarna elk…
Lees meer
Novamira: een AI-agent rechtstreeks in je WordPress-site
Met Novamira werkt een AI-agent zoals Claude of Cursor rechtstreeks in WordPress. Wat het kan, wat Pro toevoegt, hoe je het veilig…
Lees meer
Updates aan ons hostingpaneel in september 2026
Vier updates van Enhance in september 2026: sneller schijfgebruik, Roundcube 1.6.18, LiteSpeed 6.3.7, eigen DNS-resolvers en betrouwbaarder verhuizen vanaf cPanel en Plesk.
Lees meer