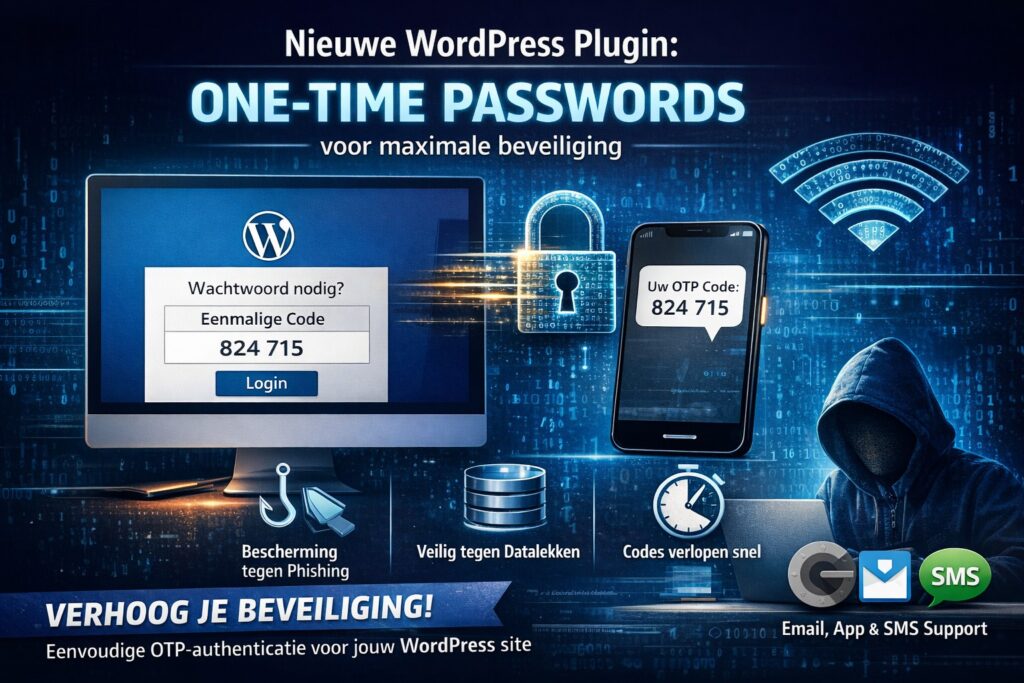
Nous lançons une nouvelle extension WordPress qui génère des mots de passe à usage unique (One-Time Passwords, OTP). Une petite nouvelle ? Absolument pas — il s’agit de l’une des mesures de sécurité les plus efficaces que vous puissiez prendre dès aujourd’hui pour votre site WordPress.
Pourquoi les mots de passe ordinaires ne suffisent plus
Un mot de passe traditionnel est statique. Créé une fois, réutilisé encore et encore. S’il est intercepté — par hameçonnage, une fuite de données ou une attaque par force brute — un attaquant dispose d’un accès illimité. Tant que le mot de passe n’est pas modifié, le risque persiste.
Un OTP résout ce problème de manière structurelle. Chaque tentative de connexion génère un code unique et limité dans le temps. Volé ? Inutile. Intercepté ? Trop tard. Un principe simple à l’effet considérable.
Comment fonctionne l’extension ?
- L’utilisateur se connecte — Lors de la connexion ou d’une action sensible comme la réinitialisation d’un mot de passe, un OTP est généré automatiquement.
- Code envoyé par e-mail ou SMS — Le code est immédiatement envoyé à l’adresse e-mail ou au numéro de téléphone enregistré de l’utilisateur.
- L’utilisateur saisit le code — Le code est valable 5 minutes et ne peut être utilisé qu’une seule fois. Une fois saisi, il devient définitivement inutilisable.
- La limitation du nombre de tentatives protège contre la force brute — Après trois tentatives erronées, le compte est temporairement bloqué. Les attaques sophistiquées n’ont aucune chance.
Téléchargez l’extension ici : [wpdm_package id=’4807′]
Pourquoi c’est une étape importante
Chez Kyzoe, nous hébergeons plus de 10 000 sites web. Nous voyons chaque jour ce qui peut mal tourner lorsque la sécurité est traitée comme une question secondaire. Un site WordPress piraté ne vous coûte pas seulement des données — il vous coûte votre réputation, des clients et du temps.
L’authentification OTP est la forme d’authentification à deux facteurs la plus accessible. Pas d’application distincte, pas de jeton matériel — simplement un code dans votre boîte de réception. Tout le monde peut l’utiliser, et pourtant votre sécurité augmente considérablement.
Un OTP volé ne vaut rien. Même si un attaquant intercepte le code pendant sa transmission, celui-ci aura déjà expiré ou aura déjà été utilisé au moment où il essaie. C’est toute la force de l’usage unique.
L’extension fonctionne immédiatement sur toute installation WordPress standard et ne demande aucune connaissance technique pour être configurée. Installer, activer, sécurisé.
Prêt à mieux sécuriser votre site WordPress ? Contactez notre équipe pour plus d’informations ou une démo.
À lire aussi
Novamira : un agent IA directement dans votre site WordPress
Avec Novamira, un agent IA comme Claude ou Cursor travaille directement dans WordPress. Ce qu’il sait faire, ce qu’apporte Pro, comment l’utiliser…
Lire la suite
Extension WordPress gratuite : vérification de l’âge pour votre site d’alcool (conforme au RGPD)
Vous vendez du vin, de la bière, du whisky ou d’autres boissons alcoolisées sur votre site web ? En Belgique (et dans…
Lire la suite
Vulnérabilité dans une extension de sauvegarde populaire
Plus de 900 000 sites WordPress sont menacés par une faille grave dans l’extension WPvivid Backup & Migration. Votre site web est-il…
Lire la suite